Hızlı cevap: ASO Web kurumsal e-postanızı telefona kurmak için hesap türü olarak IMAP seçin; gelen…
WordPress Siteniz Hacklendi mi? İlk 24 Saatte Yapılacaklar
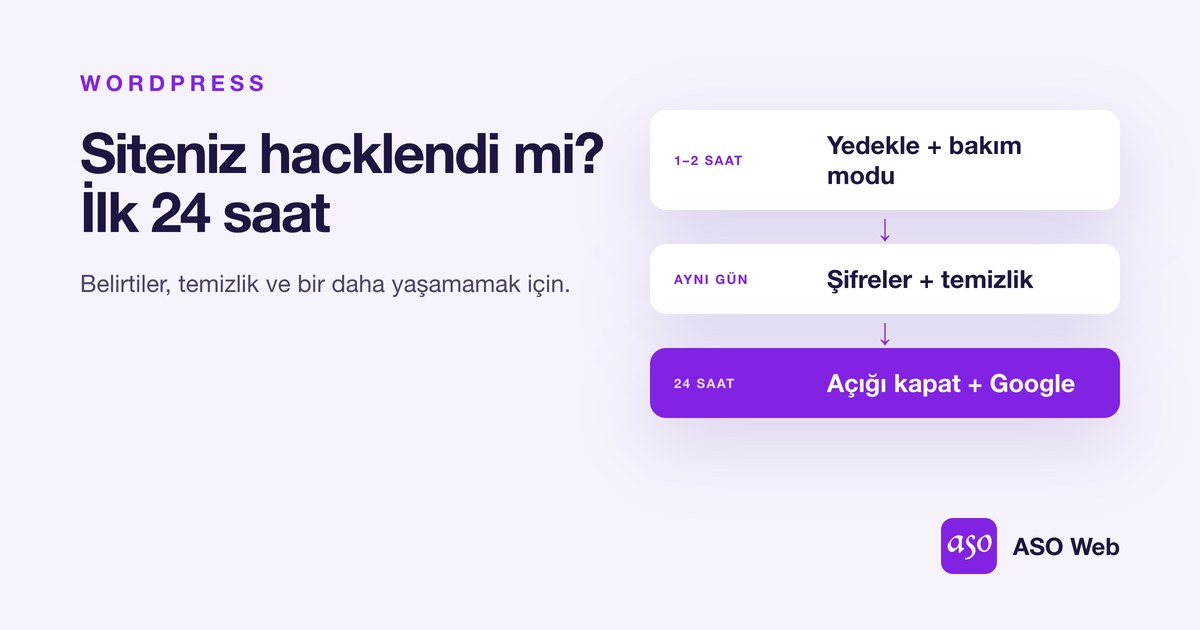
Hızlı cevap: WordPress siteniz hacklendiyse ilk 24 saatte sırasıyla: kanıtları ve mevcut hâli yedekleyin, siteyi bakım moduna alın, tüm şifreleri değiştirin (WordPress, hosting, FTP, veritabanı, e-posta), temiz bir yedekten geri dönün veya çekirdek, tema ve eklentileri resmî kaynaktan yeniden yükleyin, açığı kapatın (güncellemeler, kullanılmayan eklentiler) ve Search Console’da güvenlik sorunları raporunu kontrol edip inceleme isteyin.
Bir sabah Google’da sitenizin başlığı yerine alakasız ürün ilanları görüyor, müşterileriniz “sitenize girince başka bir yere atılıyoruz” diyor ya da hosting firmanız sunucudan spam çıktığını bildiriyor. Bunlar sitenizin ele geçirildiğinin işaretleri olabilir. Panik anında yapılan hatalar (siteyi silmek, sadece görünen dosyayı temizlemek) sorunu büyütebilir. Bu rehberde ilk 24 saatte izlenecek adımları WordPress’in resmî rehberiyle uyumlu şekilde anlatıyoruz.
Siteniz Gerçekten Hacklendi mi? Belirtiler
| Belirti | Ne anlama gelebilir? |
|---|---|
| Google sonuçlarında Japonca veya alakasız ürün başlıkları | Spam sayfa enjeksiyonu (SEO spam) |
| Ziyaretçiler başka sitelere yönlendiriliyor | Kötü amaçlı yönlendirme kodu (.htaccess veya JavaScript) |
| Tarayıcıda “Bu site zararlı olabilir” uyarısı | Google Güvenli Tarama sitenizi işaretlemiş |
| Tanımadığınız yönetici kullanıcılar | Yönetim paneli ele geçirilmiş |
| Sunucudan toplu spam e-posta çıkışı | Sitedeki açık spam göndermek için kullanılıyor |
| CPU kullanımında ani artış | Kripto madenciliği veya saldırı betikleri |
İlk 24 Saatte Yapılacaklar
- Sakin olun ve kanıtları saklayın: Siteyi silmeyin. Belirtilerin ekran görüntülerini alın ve sunucudaki dosyaların ve veritabanının mevcut hâlinin bir kopyasını alın; temizlik ve inceleme için gerekecek.
- Siteyi bakım moduna alın: Ziyaretçilerin zararlı içerikle karşılaşmaması ve saldırganın erişiminin sınırlanması için siteyi geçici olarak bakım moduna alın veya erişimi kısıtlayın.
- Tüm şifreleri değiştirin: WordPress yönetici hesapları, hosting paneli, FTP/SFTP, veritabanı ve e-posta şifrelerini değiştirin; tanımadığınız yönetici kullanıcılarını silin.
- Temiz yedekten geri dönün veya temizleyin: Saldırıdan önceye ait temiz bir yedeğiniz varsa geri yükleyin. Yoksa WordPress çekirdeğini, temaları ve eklentileri resmî kaynaklardan yeniden yükleyin; wp-content/uploads içindeki PHP dosyalarını ve tanımadığınız dosyaları inceleyin.
- Açığı kapatın: Tüm eklenti, tema ve WordPress’i güncelleyin; kullanılmayan eklentileri silin ve desteklenen bir PHP sürümüne geçin.
- Google’ı bilgilendirin: Search Console’daki Güvenlik sorunları raporunu kontrol edin; site temizlendikten sonra inceleme isteği gönderin.
Temizlikte Nereye Bakmalı?
- wp-content/uploads: Bu klasörde normalde yalnızca görsel ve belge olur; buradaki
.phpdosyaları büyük ihtimalle zararlıdır. - .htaccess: Ziyaretçileri başka sitelere gönderen yönlendirme kuralları sık eklenir. Varsayılan WordPress kodu için .htaccess rehberimize bakın.
- wp-config.php ve tema dosyaları: Dosyanın başına veya sonuna eklenmiş, okunamayan (base64, eval içeren) kodlar.
- Veritabanı: Yönetici kullanıcılar, yazı içeriklerine eklenmiş gizli bağlantılar ve otomatik yüklenen ayarlar.
- Zamanlanmış görevler: Hostingte tanımadığınız cron görevleri.
Google’da Uyarı Çıkıyorsa
Google, zararlı içerik tespit ettiğinde arama sonuçlarında ve Chrome’da uyarı gösterebilir. Search Console’daki Güvenlik sorunları raporu hangi sayfalarda ne tür sorun bulunduğunu gösterir. Siteyi tamamen temizledikten sonra bu rapordan inceleme isteği gönderin; sorun giderilmeden istek göndermek süreci uzatır.
E-postalarınızı Da Kontrol Edin
Ele geçirilen siteler sıklıkla spam göndermek için kullanılır; bu da alan adınızın itibarını düşürür ve kurumsal e-postalarınızın spam’e düşmesine yol açar. Sunucudan izinsiz e-posta çıkıp çıkmadığını kontrol edin, SPF/DKIM/DMARC kayıtlarınızı gözden geçirin. Ayrıntılar: mailler spam’e düşüyor.
Bir Daha Yaşamamak İçin
- WordPress, tema ve eklentileri güncel tutun; kullanmadığınız eklentileri silin.
- Güçlü ve benzersiz şifreler kullanın, yönetici hesaplarında iki adımlı doğrulamayı açın.
- Düzenli, sunucudan bağımsız yedek alın ve geri yüklemeyi test edin. Online yedekleme için 3-2-1 kuralı rehberimize bakın.
- Desteklenen bir PHP sürümü kullanın.
- Bir web uygulama güvenlik duvarı (örneğin Cloudflare) kullanın.
Güvenliği bize bırakın. ASO Web yönetilen hosting paketlerinde otomatik yedekleme, kötü amaçlı yazılım taraması, WordPress güvenlik güncellemeleri ve Cloudflare koruması dahil. Siteniz şu anda saldırı altındaysa WhatsApp: 0555 435 96 69
Sıkça Sorulan Sorular
WordPress sitem hacklendi, ilk ne yapmalıyım?
Siteyi silmeden mevcut hâlini yedekleyin, siteyi bakım moduna alın ve WordPress, hosting, FTP, veritabanı ve e-posta şifrelerinin tamamını değiştirin.
Hacklenen siteyi yedekten geri yüklemek yeterli mi?
Saldırıdan önceki temiz bir yedeğe dönmek en hızlı yoldur; ancak saldırganın kullandığı açık kapatılmazsa site yeniden ele geçirilebilir. Geri yüklemeden sonra tüm güncellemeleri yapın ve şifreleri değiştirin.
Google’daki “Bu site zararlı olabilir” uyarısı nasıl kalkar?
Siteyi tamamen temizledikten sonra Search Console’daki Güvenlik sorunları raporundan inceleme isteği gönderin.
Sitem neden hacklendi?
En sık nedenler güncellenmemiş eklenti ve temalar, zayıf veya tekrar kullanılan şifreler ve desteği bitmiş PHP sürümleridir.
Hacklenen site e-postalarımı etkiler mi?
Evet. Ele geçirilen siteler spam göndermek için kullanılabilir; bu da alan adınızın itibarını düşürür ve e-postalarınızın spam’e düşmesine yol açar.
İlgili yazılar